


Open Loop Workshop mit Meta in München: Regeln für KI und Daten praxistauglich gestalten
Am 17. April 2026 haben wir in München an einem Arbeitsworkshop von Open Loop und der Datasphere Initiative teilgenommen. Im TUM Think Tank ging es einen Nachmittag lang um die Frage, wie Regeln für KI und Daten Innovation ermöglichen und zugleich verlässlich schützen können. Der Workshop fand unter der Chatham House Rule statt, deshalb berichten wir über Format und Themen, nicht über einzelne Aussagen. Dieser Beitrag zeigt, was dort besprochen wurde, wie sich der EU-Rahmen seither entwickelt hat und was Unternehmen in Südtirol und im DACH-Raum daraus für ihre Praxis mitnehmen können.
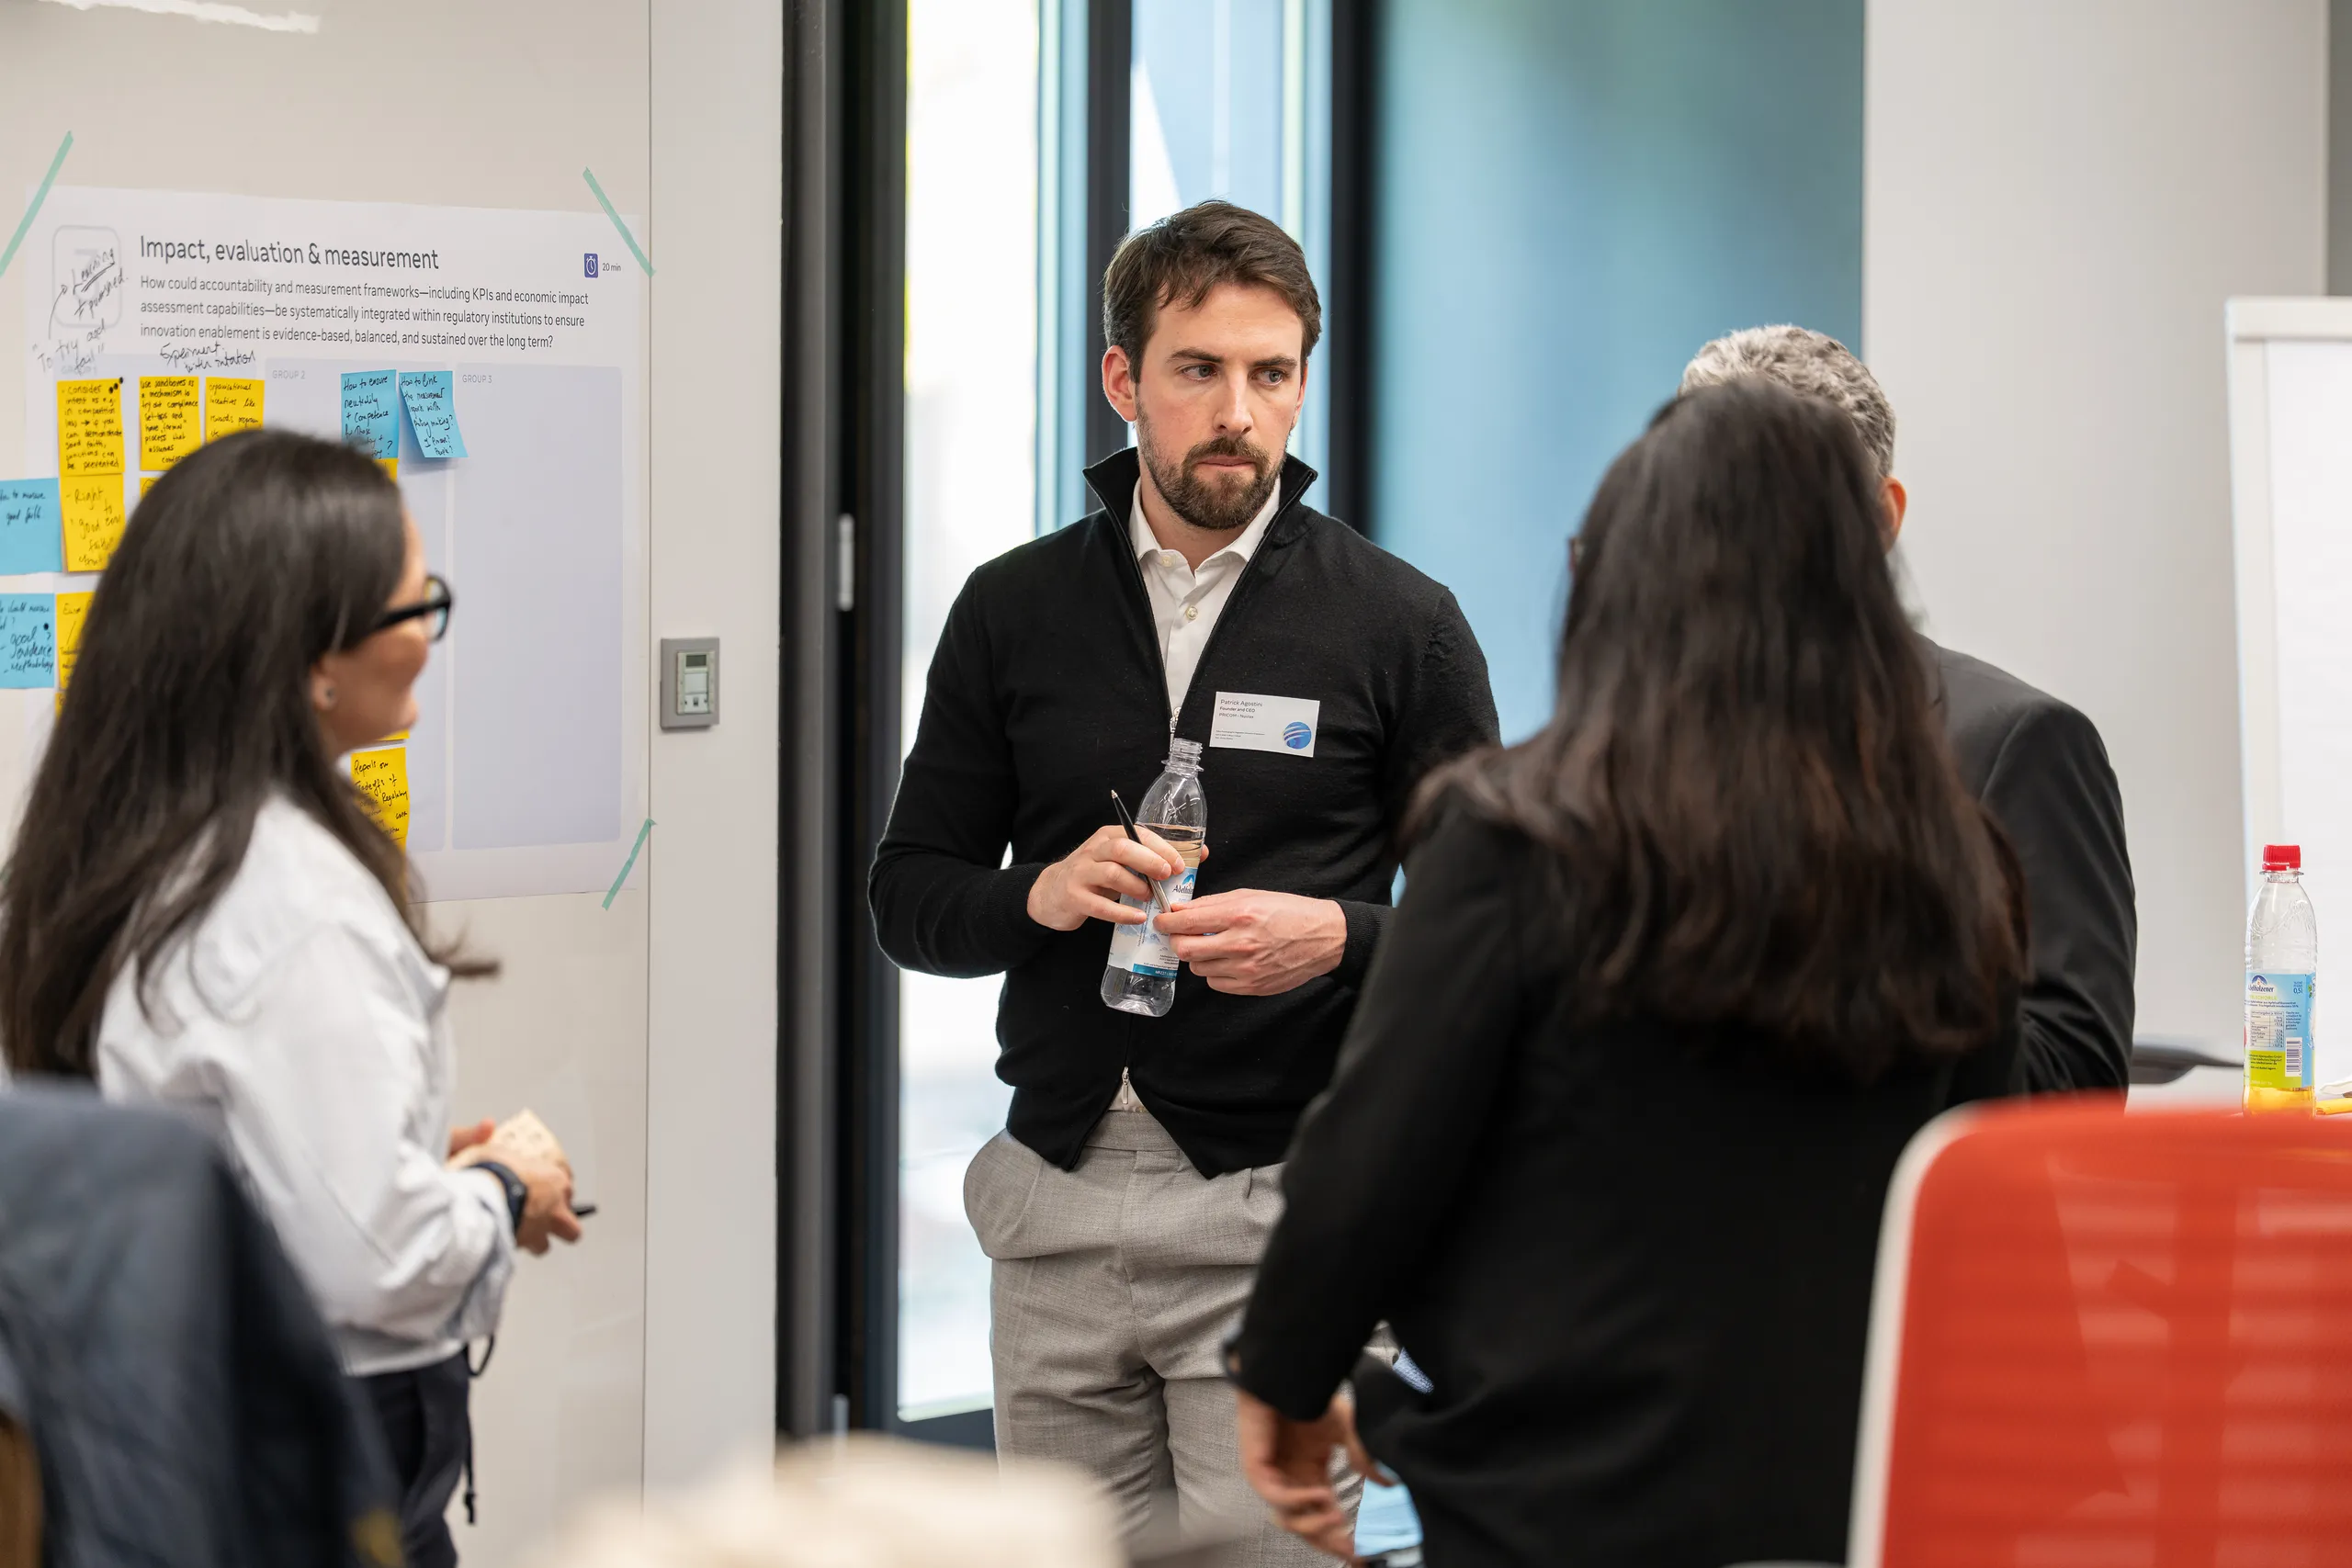
Ein Nachmittag im TUM Think Tank
Open Loop ist ein globales Programm von Meta, das Gesetzgeber und Technologieunternehmen zusammenbringt, um Regeln für KI und andere neue Technologien anhand praktischer Erfahrungen zu erproben. Fachleute sprechen von „Policy Prototyping“. Die Datasphere Initiative, ein internationales Netzwerk für Data Governance, war Mitveranstalterin, Gastgeber war das TUM Think Tank der Technischen Universität München. Für Nuviax waren wir gemeinsam mit PRICOM vor Ort.
Eingeladen war ein überschaubarer Kreis aus Wissenschaft, Wirtschaft, Rechtspraxis und Verbänden aus Deutschland, Italien, der Schweiz und Großbritannien. Nach einem gemeinsamen Mittagessen und einer kurzen Einführung folgte die Arbeitsphase, zum Abschluss gab es eine Zusammenfassung im Plenum und einen Empfang.
Arbeiten statt zuhören: das Format
Statt Vorträgen gab es drei thematische Stationen, an denen Kleingruppen auf physischen Arbeitsplakaten Ideen und Empfehlungen entwickelten. Die Gruppen wechselten zwischen den Stationen. Die drei Themen waren eng verzahnt:
- Regulatorische Grundsätze: welche Prinzipien und Grundlagen Regeln brauchen, damit sie Innovation ermöglichen;
- Institutionelles Design: wie Aufsicht, Governance und Instrumente aufgebaut sein sollten;
- Regulierungspraxis und Wirkung: wie sich Anwendung, Folgen und Erfolg von Regeln überhaupt messen lassen.
Ein häufiges Missverständnis: Die Chatham House Rule bedeutet nicht, dass über eine Veranstaltung nichts berichtet werden darf. Die Inhalte dürfen genutzt werden, nur Person und Organisation der Sprechenden dürfen nicht genannt werden. Genau so halten wir es hier.
Der EU-Reformmoment: Stand November 2026
Die Agenda stellte den Blick nach vorn in den Rahmen der laufenden EU-Reform, also Omnibus-Paket, Digital Fitness Check und Umsetzung des AI Act. Seit April hat sich dort einiges bewegt. Der Stand im Überblick:
- AI-Omnibus: Die Verordnung (EU) 2026/1744 wurde am 24. Juli 2026 veröffentlicht und ist am 27. Juli 2026 in Kraft getreten. Sie verschiebt die Pflichten für Hochrisiko-KI auf den 2. Dezember 2027 für eigenständige Systeme und auf den 2. August 2028 für KI in regulierten Produkten. Aufbau und risikobasierter Ansatz des AI Act bleiben bestehen.
- Daten-Omnibus: Er betrifft unter anderem DSGVO, ePrivacy, Data Act und Meldepflichten bei Cyber- und Datenvorfällen. Die Kommission hat ihn am 19. November 2025 vorgeschlagen, der Rat hat am 21. Oktober 2026 sein Verhandlungsmandat beschlossen. Das Parlament hat noch keine Position, erst danach beginnen die Trilogverhandlungen. Der Rat will die Definition personenbezogener Daten beibehalten und mit einem neuen Art. 25a klären, wann pseudonymisierte Daten als personenbezogen gelten.
- Digital Fitness Check: Die Konsultation lief vom 19. November 2025 bis zum 11. März 2026. Ergebnisse und mögliche weitere Änderungen werden für 2027 erwartet.
Bis zu einer Einigung gilt der heutige Rechtstext. Für Unternehmen in Italien bleiben die Pflichten aus D.Lgs. 138/2024 und der DSGVO unverändert bestehen.
Was wir aus München mitnehmen
Das Folgende ist unsere eigene Einordnung, keine Wiedergabe von Diskussionsbeiträgen. Erstens bedeutet Vereinfachung nicht, dass Pflichten entfallen: Grundprinzipien wie die Sicherheit der Verarbeitung nach Art. 32 DSGVO bleiben die Basis, an der sich Aufsicht und Kunden orientieren. Zweitens ist die Verschiebung bei Hochrisiko-KI ein Zeitfenster, kein Freibrief. Wer es nutzt, um Ordnung zu schaffen, spart später Aufwand.
Drittens, und das war der rote Faden der drei Stationen: Die Wirkung einer Regel hängt davon ab, wie sie angewendet, überprüft und gemessen wird. Für Unternehmen heißt das, dass nachvollziehbare Praxis im Betrieb mehr zählt als ein Papier, das nur für den Ernstfall existiert.
Was Geschäftsführer jetzt tun sollten
- KI-Einsatz erfassen: ein Verzeichnis aller eingesetzten KI-Systeme anlegen, auch Werkzeuge mit eingebauter KI, mit Zweck, verarbeiteten Datenarten und Anbieter.
- Rollen klären: festhalten, ob Ihr Unternehmen KI selbst entwickelt, unter eigenem Namen anbietet oder nur im Betrieb einsetzt, denn daran hängen die Pflichten.
- Zugriffe absichern: Rechte in Systemen mit personenbezogenen Daten begrenzen, Mehr-Faktor-Authentifizierung aktivieren und Protokollierung einschalten.
- Verträge prüfen: mit jedem KI-Dienstleister, der personenbezogene Daten verarbeitet, einen Auftragsverarbeitungsvertrag nach Art. 28 DSGVO abschließen.
- Zuständigkeit festlegen: eine Person benennen, die Gesetzgebung und Fristen beobachtet, und die Stichtage 2. Dezember 2027 und 2. August 2028 in die Planung aufnehmen.
- Entscheidungen dokumentieren: kurz festhalten, warum ein KI-Werkzeug eingesetzt wird und welche Risiken geprüft wurden.
Wie sich das Schritt für Schritt umsetzen lässt, begleiten wir bei Nuviax in der KI-Compliance und im Zusammenspiel mit dem Datenschutz pragmatisch und passend zum tatsächlichen KI-Einsatz.
Fazit
Der Workshop in München hat gezeigt, dass Regeln für KI und Daten gemeinsam mit denen entwickelt werden können, die sie anwenden. Für Unternehmen ist das eine gute Nachricht: Wer seine Systeme kennt, Zuständigkeiten klärt und sauber dokumentiert, ist auf jede Fassung der Regeln vorbereitet. Der Aufwand bleibt überschaubar, wenn man früh und strukturiert beginnt.
Ordnung im Betrieb ist die beste Antwort auf jede Reform.
Verwandte Artikel
Datenschutz und Informationssicherheit im Hotel: Worauf Gastbetriebe jetzt achten müssen
Kaum eine Branche verarbeitet auf so engem Raum so viele sensible Daten wie die Hotellerie. Von der Buchung über den Ausweis beim Check-in bis zur Zahlung und zum Frühstückswunsch: In wenigen Minuten sammelt ein Gastbetrieb Informationen, für die andere Unternehmen ganze Formularstrecken brauchen. Dass daraus auch Pflichten entstehen, gerät im Tagesgeschäft schnell in den Hintergrund. Dabei geht es um zwei Dinge, die zusammengehören: Datenschutz - der rechtskonforme Umgang mit personenbezogenen Daten - und Informationssicherheit, der technische und organisatorische Schutz eben dieser Daten. Dieser Beitrag zeigt, welche Daten im Hotel zusammenkommen, welche gesetzlichen Pflichten in Italien gelten und wo die häufigsten Schwachstellen liegen.
KI-Inhalte richtig kennzeichnen: Der Praxisleitfaden für Website und Social Media
Seit dem 2. August 2026 gelten die Transparenzpflichten aus Artikel 50 des EU AI Act. Wer Chatbots, KI-Bilder, KI-Stimmen oder KI-Texte einsetzt, fragt sich seither: Muss ich das jetzt alles kennzeichnen? Die kurze Antwort: Nein. Der AI Act verpflichtet Unternehmen nicht dazu, jeden KI-generierten Inhalt zu kennzeichnen – die Pflichten treffen klar abgegrenzte Situationen, nicht jeden Einsatz eines KI-Tools. Genau hier entsteht in der Praxis das Problem: Manche Unternehmen kennzeichnen aus Unsicherheit alles und wirken dadurch unprofessionell. Andere kennzeichnen zu wenig und riskieren einen Verstoß. Dieser Beitrag zeigt Ihnen, welche vier Fälle Artikel 50 regelt, welche Ausnahmen greifen und wie Sie auf Website und Social Media konkret kennzeichnen.
NIS2 ab 2026: Diese Pflichten kommen auf KMU zu.
Die NIS2-Richtlinie (EU 2022/2555) ist die bislang weitreichendste Cybersicherheits-Regulierung der Europäischen Union - und sie betrifft deutlich mehr Unternehmen als ihre Vorgängerin. Viele mittelständische Betriebe gehen noch davon aus, dass „Cybersicherheits-Pflichten“ nur etwas für Großkonzerne oder kritische Infrastrukturen seien. Das ist ein Irrtum, der teuer werden kann. Da die Umsetzung in nationales Recht in mehreren Mitgliedstaaten erst nach und nach greift, rückt 2026 für viele Unternehmen zum Jahr der tatsächlichen Anwendung. Wer jetzt nicht beginnt, gerät unter Zeitdruck. Dieser Beitrag fasst zusammen, wer betroffen ist, welche Pflichten konkret gelten und wo die Geschäftsleitung persönlich in der Verantwortung steht.


