


Workshop Open Loop con Meta a Monaco: regole per l’IA e i dati che funzionano nella pratica
Il 17 aprile 2026 abbiamo partecipato a Monaco a un workshop operativo organizzato da Open Loop e dalla Datasphere Initiative. Al TUM Think Tank abbiamo dedicato un pomeriggio a una domanda: come definire regole per l’IA e i dati che favoriscano l’innovazione e garantiscano al tempo stesso una tutela affidabile? Il workshop si è svolto secondo la regola di Chatham House: raccontiamo quindi il formato e i temi affrontati, senza attribuire dichiarazioni ai partecipanti. In questo articolo spieghiamo di cosa si è parlato, come si è evoluto da allora il quadro normativo europeo e quali indicazioni pratiche possono trarne le aziende dell’Alto Adige e dell’area DACH.
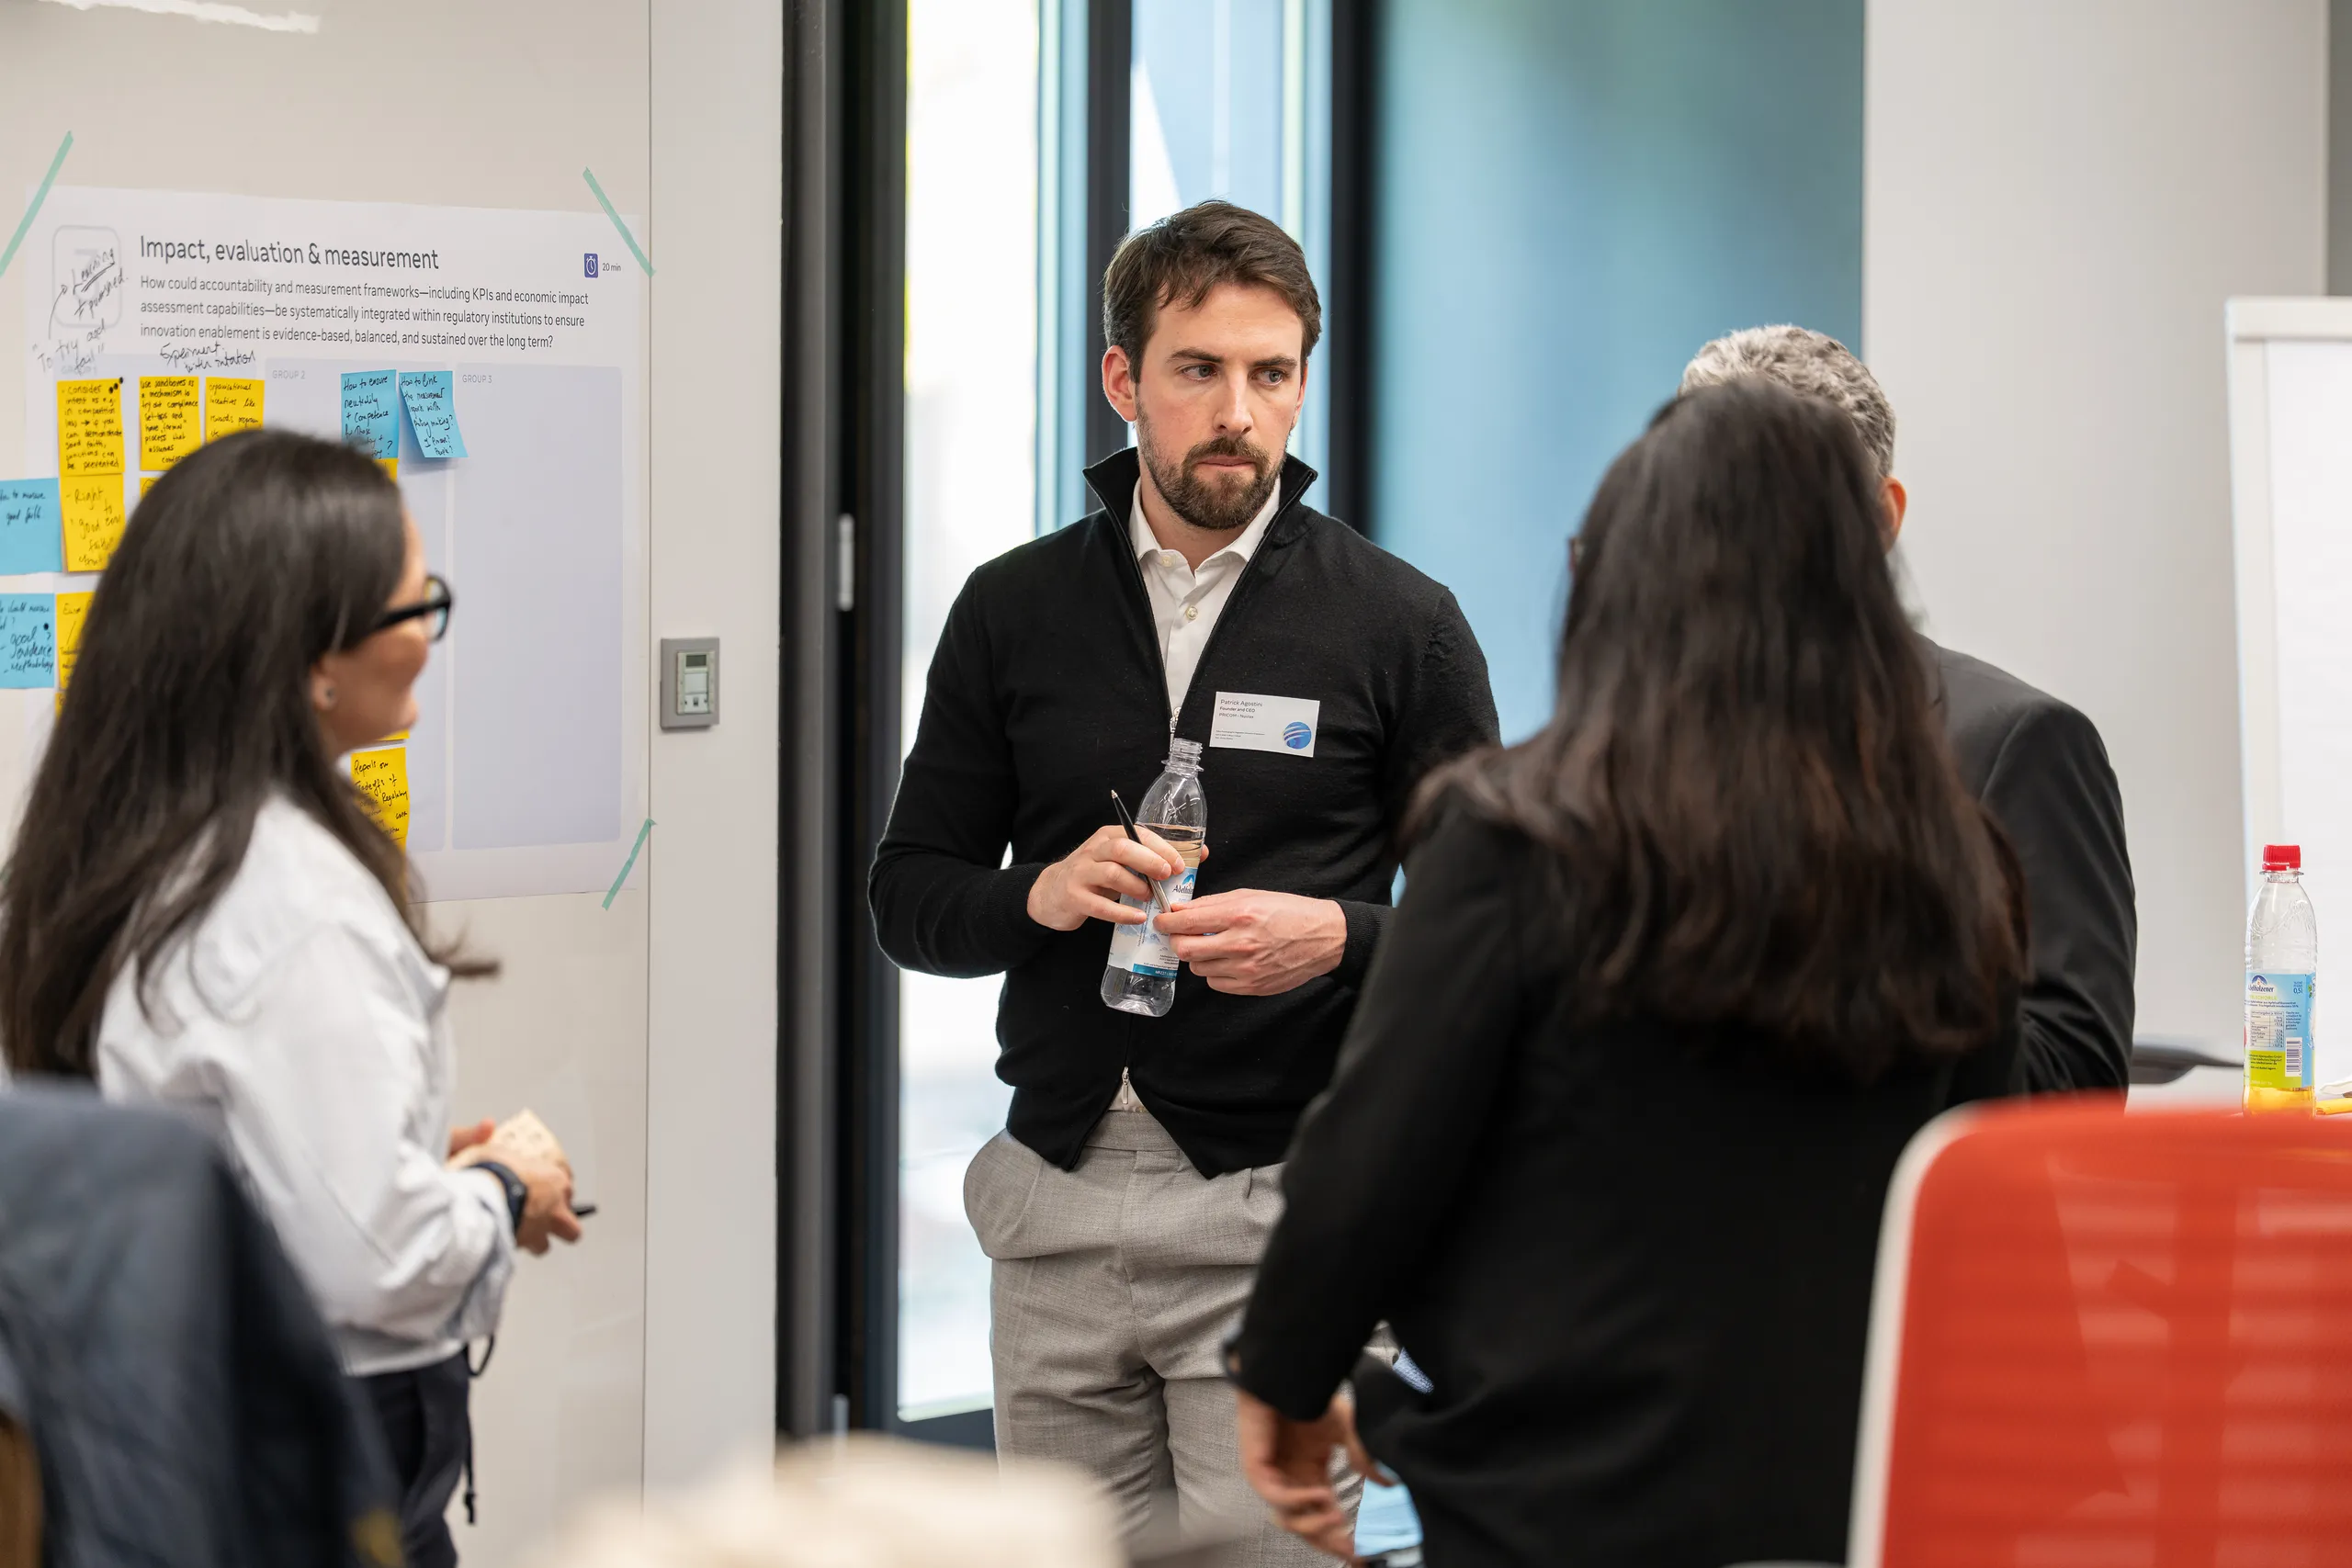
Un pomeriggio al TUM Think Tank
Open Loop è un programma globale di Meta che riunisce legislatori e imprese tecnologiche per mettere alla prova, attraverso esperienze concrete, le regole sull’IA e sulle altre tecnologie emergenti. Gli addetti ai lavori lo chiamano «policy prototyping». La Datasphere Initiative, una rete internazionale per la governance dei dati, ha coorganizzato l’incontro, ospitato dal TUM Think Tank dell’Università Tecnica di Monaco. Noi di Nuviax abbiamo partecipato insieme a PRICOM.
L’invito era rivolto a un gruppo ristretto di rappresentanti del mondo accademico, delle imprese, delle professioni legali e delle associazioni provenienti da Germania, Italia, Svizzera e Regno Unito. Dopo un pranzo condiviso e una breve introduzione, si è passati alla fase di lavoro. La giornata si è conclusa con una sintesi in plenaria e un momento di incontro informale.
Lavorare insieme, non solo ascoltare: il formato
Al posto delle presentazioni, tre postazioni tematiche: piccoli gruppi hanno elaborato idee e raccomandazioni su cartelloni di lavoro, spostandosi a turno da una postazione all’altra. I tre temi erano strettamente collegati:
- Principi della regolamentazione: quali principi e presupposti servono perché le regole favoriscano l’innovazione;
- Assetto istituzionale: come strutturare vigilanza, governance e strumenti;
- Applicazione ed efficacia delle norme: come misurare l’applicazione, le conseguenze e l’efficacia delle regole.
Un equivoco frequente: la regola di Chatham House non vieta di raccontare un evento. I contenuti possono essere condivisi, ma non si possono rivelare l’identità né l’organizzazione di chi è intervenuto. È il criterio che seguiamo anche qui.
La fase di riforma dell’UE: il quadro a novembre 2026
L’agenda collocava la riflessione sul futuro nel contesto delle riforme europee in corso: pacchetto Omnibus, Digital Fitness Check e attuazione dell’AI Act. Da aprile ci sono stati diversi sviluppi. Ecco il quadro in sintesi:
- Omnibus sull’IA: il regolamento (UE) 2026/1744 è stato pubblicato il 24 luglio 2026 ed è entrato in vigore il 27 luglio 2026. Rinvia l’applicazione degli obblighi per l’IA ad alto rischio al 2 dicembre 2027 per i sistemi autonomi e al 2 agosto 2028 per l’IA integrata in prodotti regolamentati. La struttura e l’approccio basato sul rischio dell’AI Act restano invariati.
- Omnibus sui dati: riguarda, tra l’altro, il GDPR, la normativa ePrivacy, il Data Act e gli obblighi di notifica degli incidenti informatici e relativi ai dati. La Commissione lo ha proposto il 19 novembre 2025 e il Consiglio ha adottato il proprio mandato negoziale il 21 ottobre 2026. Il Parlamento non ha ancora definito una posizione: solo in seguito potranno iniziare i negoziati a tre. Il Consiglio intende mantenere la definizione di dati personali e chiarire, con un nuovo articolo 25 bis, quando i dati pseudonimizzati debbano essere considerati personali.
- Digital Fitness Check: la consultazione si è svolta dal 19 novembre 2025 all’11 marzo 2026. I risultati e le eventuali ulteriori modifiche sono attesi per il 2027.
Fino al raggiungimento di un accordo resta applicabile la normativa attuale. Per le aziende in Italia, gli obblighi previsti dal D.Lgs. 138/2024 e dal GDPR rimangono invariati.
Cosa ci portiamo a casa da Monaco
Quelle che seguono sono le nostre valutazioni, non una ricostruzione degli interventi dei partecipanti. Primo: semplificare non significa eliminare gli obblighi. Principi fondamentali come la sicurezza del trattamento prevista dall’articolo 32 del GDPR restano il riferimento per le autorità di controllo e per i clienti. Secondo: il rinvio delle scadenze per l’IA ad alto rischio offre tempo per prepararsi, non un’esenzione. Chi lo usa per mettere ordine ridurrà il lavoro da affrontare in seguito.
Terzo, un aspetto che collega i temi delle tre postazioni: l’efficacia di una regola dipende da come viene applicata, verificata e misurata. Per le aziende, questo significa che prassi operative tracciabili contano più di un documento preparato solo per le emergenze.
Cosa dovrebbero fare ora gli amministratori
- Mappare l’uso dell’IA: creare un inventario di tutti i sistemi di IA utilizzati, compresi gli strumenti con funzionalità di IA integrate, indicando finalità, tipologie di dati trattati e fornitori.
- Chiarire i ruoli: stabilire se l’azienda sviluppa sistemi di IA, li offre con il proprio nome o si limita a utilizzarli: gli obblighi dipendono dal ruolo ricoperto.
- Proteggere gli accessi: limitare i permessi nei sistemi che contengono dati personali, attivare l’autenticazione a più fattori e abilitare la registrazione degli accessi e delle attività.
- Verificare i contratti: stipulare un accordo per il trattamento dei dati ai sensi dell’articolo 28 del GDPR con ogni fornitore di servizi di IA che tratta dati personali per conto dell’azienda.
- Assegnare la responsabilità: individuare una persona incaricata di seguire l’evoluzione normativa e le scadenze, inserendo nella pianificazione le date del 2 dicembre 2027 e del 2 agosto 2028.
- Documentare le decisioni: documentare brevemente perché si utilizza uno strumento di IA e quali rischi sono stati valutati.
Noi di Nuviax vi accompagniamo passo dopo passo nella conformità normativa dell’IA e nel coordinamento con la protezione dei dati con un approccio pragmatico, commisurato all’uso effettivo dell’IA.
Conclusioni
Il workshop di Monaco ha dimostrato che le regole per l’IA e i dati possono essere sviluppate insieme a chi dovrà applicarle. Per le aziende è una buona notizia: conoscere i propri sistemi, definire le responsabilità e documentare correttamente i processi permette di prepararsi a qualunque versione definitiva delle norme. Se si inizia per tempo e con metodo, l’impegno resta gestibile.
Mettere ordine nei processi aziendali è la risposta migliore a qualsiasi riforma.
Verwandte Artikel
Protezione dei dati e sicurezza delle informazioni in hotel: a cosa devono prestare attenzione oggi le strutture ricettive
Pochi settori trattano in uno spazio così ristretto una quantità di dati sensibili pari a quella del settore alberghiero. Dalla prenotazione al documento d’identità al check-in, fino al pagamento e alle preferenze per la colazione: in pochi minuti, una struttura ricettiva raccoglie informazioni per le quali altre aziende necessitano di intere sequenze di moduli. Nel lavoro quotidiano, è facile dimenticare che tutto ciò comporta anche degli obblighi. Si tratta di due aspetti strettamente connessi: la protezione dei dati, ossia il trattamento dei dati personali conforme alla legge, e la sicurezza delle informazioni, vale a dire la protezione tecnica e organizzativa di tali dati. Questo articolo illustra quali dati vengono raccolti in hotel, quali obblighi di legge si applicano in Italia e dove si trovano le vulnerabilità più frequenti.
Come etichettare correttamente i contenuti IA: guida pratica per siti web e social media
Dal 2 agosto 2026 si applicano gli obblighi di trasparenza previsti dall’articolo 50 dell’EU AI Act. Chi utilizza chatbot, immagini IA, voci IA o testi generati dall’IA si chiede quindi: ora devo etichettare tutto? La risposta breve è no. L’AI Act non impone alle aziende di etichettare ogni contenuto generato dall’IA: gli obblighi riguardano situazioni chiaramente definite, non ogni utilizzo di uno strumento IA. È proprio qui che nasce il problema nella pratica: alcune aziende, per insicurezza, etichettano tutto e finiscono per apparire poco professionali. Altre etichettano troppo poco e rischiano una violazione. Questo articolo illustra i quattro casi disciplinati dall’articolo 50, le eccezioni applicabili e come etichettare concretamente i contenuti su siti web e social media.
NIS2 dal 2026: gli obblighi in arrivo per le PMI.
La direttiva NIS2 (UE 2022/2555) è la normativa dell'Unione europea sulla cybersicurezza di più ampia portata mai adottata e riguarda molte più aziende rispetto alla precedente. Numerose PMI ritengono ancora che gli ‘obblighi di cybersicurezza’ interessino soltanto i grandi gruppi o le infrastrutture critiche. È un errore che può costare caro. Poiché il recepimento nel diritto nazionale sta diventando operativo gradualmente in vari Stati membri, per molte aziende il 2026 sarà l'anno dell'applicazione concreta. Chi non inizia ora finirà sotto pressione. Questo articolo riassume chi è interessato, quali obblighi si applicano e dove la direzione risponde personalmente.


